Bin ich gehackt worden?
22. Mai 2024
Tags: Technik, Blog, Digitales
Lesezeit: 5 Minuten
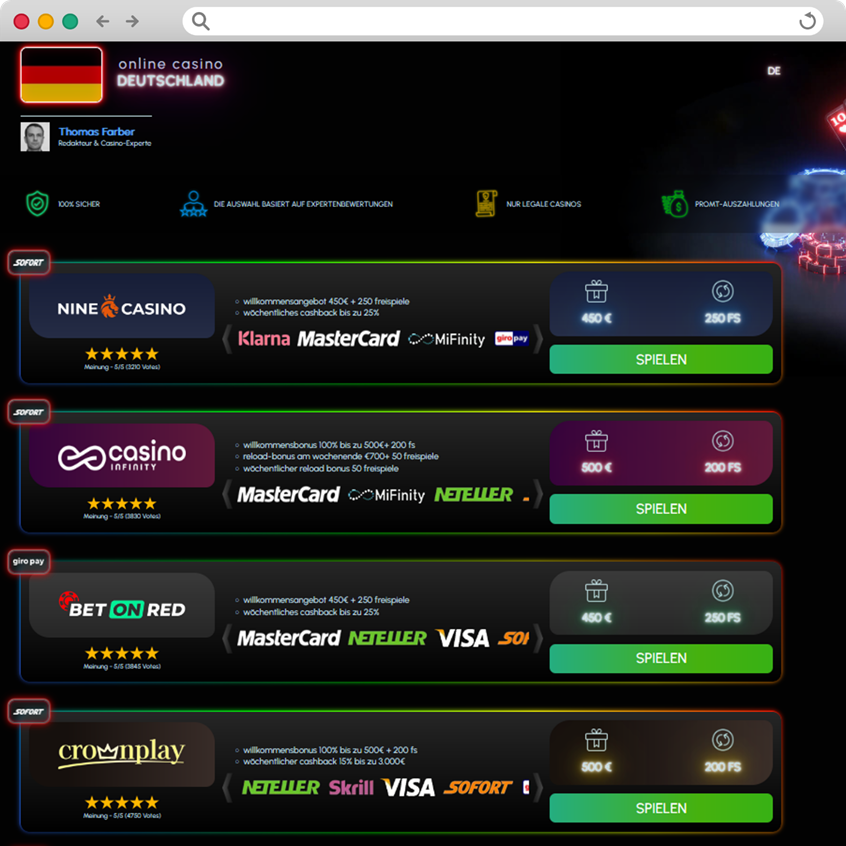
Manchmal möchte man einfach mal in Ruhe einen Beitrag schreiben und dann sieht man eine Fehlermeldung im Backend von Wordpress.
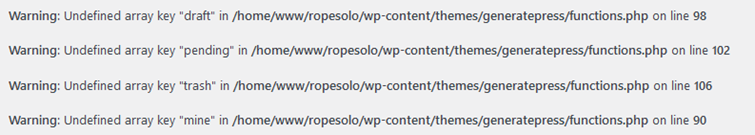
Komisch, es funktioniert doch alles. Die Seite sieht so aus wie immer, es sind keine anderen Beiträge sichtbar. Hmm, dann ist ja alles OK.
Ich google regelmäßig meinen eigenen Namen, einfach um zu schauen, welche Infos über mich der Allgemeinheit zugänglich sind; und dann hat die Fehlermeldung plötzlich Sinn gemacht:
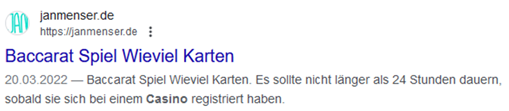
Angeklickt und plötzlich war Casinowerbung unter meiner Domain erreichbar. Shit, ich bin gehackt worden. Was mach ich jetzt?
Nur warum stehen die Einträge meiner Internetseite nicht in der Beitragsliste? Sehr komisch. In der Fehlermeldung steht irgendetwas von einer functions.php. Ich habe zwar mal was mit PHP gemacht, aber aus der Datei werde ich auf die Schnelle nicht schlau.
Hilfe!
Das Internet ist leider wenig hilfreich. Außer der Info alle Plugins zu deaktivieren und ggf. neu zu installieren finde ich keine hilfreichen Kommentare. Das ist ja zum Glück schnell gemacht:
- Theme auf den Wordpress Standard gesetzt
- GeneratePress löschen
- GP Premium aus
- GP Premium löschen
- GenerateBlocks aus
- GenerateBlock löschen
- SVG Plugin aus
- SVG Plugin löschen
- Alles neu installieren
Ups, plötzlich sind in der Beitragsübersicht nicht mehr 10 Beiträge, sondern über 6000! Nun gut. Es dauert etwas, diese Beiträge alle zu löschen. Nach 20 Minuten sind sie alle weg.
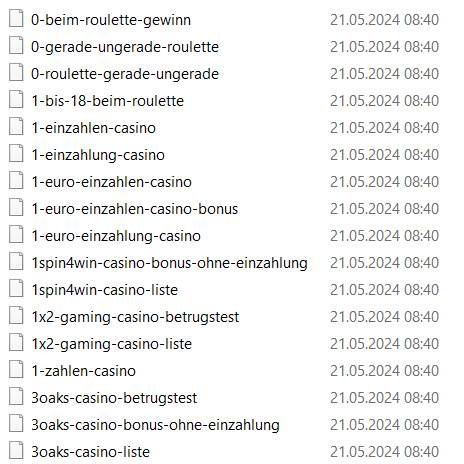
Wie haben die das geschafft? Es kann nur über mein (ich sag mal vorsichtig) eher schwaches Passwort geschehen sein.
- Benutzermanager ® Passwort ändern
- Ups, da ist ja ein weiterer Admin eingetragen ® löschen
Jetzt langsam werde ich unruhig. Ich habe eine zweite Domain, die auch mit Wordpress läuft. Dieses Mal gehe ich gar nicht erst über das Wordpress Backend, sondern direkt in die Datenbank. Auch dort finde ich einen zweiten Benutzer und die mehr als 6000 zusätzlichen Beiträge.
- Phpmyadmin ® zweiten Admin direkt in der Datenbank löschen
- Benutzermanager ® Passwort ändern
- Das ganze Prozedere von oben ® über 6000 Beiträge löschen
- Alles neu installieren
Einmal ist keinmal
Jetzt wird es merkwürdig. Nach ca. einer Woche hatte ich trotz—jetzt wirklich sicherem Passwort—wieder über 7000 Einträge auf meiner Seite mit genau denselben Anzeichen wie beim ersten Mal. Wie kann das denn jetzt passieren?
OK! Eine Webseite hat nie nur ein Passwort. Ich hatte das Passwort der Datenbank nicht geändert.
- Alles reseten, wie oben beschrieben
- Passwort wieder ändern
- Beim Provider anmelden und DB Passwort ändern
- wp-config.php ändern
- Zugriffsrechte auf die wp-config.php deutlich einschränken
Jetzt muss es aber passen, oder?
Zweimal ist einmal und einmal ist keinmal
Denkste! Nach zwei Tagen hatte ich wieder die Fehlermeldung in der functions.php; aber keine zusätzlichen Beiträge. Offenbar habe ich den Zugang der Halunken deutlich eingeschränkt, so dass sie keine Beiträge mehr in die Datenbank schreiben können, aber nicht so weit, dass sie nicht an der functions.php rumfuschen können.
Also bleibt nur noch eine letzte Möglichkeit: Wordpress neu installieren. Das funktioniert ja relativ einfach. Alles löschen, bis auf den Ordner wp-content und der Datei wp-config.php. Dann die anderen Verzeichnisse aus der »frischen« .zip Datei wieder per FTP auf den Server kopieren. OK, ich hatte noch Probleme mit der .htaccess Datei. Einfach die Permalinks neu setzen und fertig.
Was, wenn es jetzt nochmal passiert? Hmm, dann würde ich auch noch den Ordner wp-content aufräumen und alles was nicht meine Bilder sind löschen und neu hinzufügen. Jedoch weiß ich dann nicht, was mit dem Design passiert. Ich bin gespannt!
Dreimal ist zweimal, ach ich hab kein Bock mehr
Nach einigen Wochen ist es schon wieder passiert. Es war ein neuer Admin eingetragen und ein neues Plugin installiert. Es sind jedoch keine Beiträge, keine Seiten oder Sonstwas dazugekommen. Ich verstehe es einfach nicht.
Und: Ich habe langsam die Schnauze gestrichen voll und überlege von Wordpress wegzugehen. Es reicht! Ihr habt mich kleinbekommen!
Aber nur so lange, bis ich ein etwas nischenständigeres CMS gefunden und installiert habe. Wordpress hat eh einige Einschränkungen, die mich arg stören. Ich brauche kein Pingback, keine Kommentarfunktion und keine tollen kostenpflichtigen Plugins. Ich will schlichte Blogeinträge mit Bildern posten. Mehr nicht. Und genau in diesem Bereich scheint Wordpress und GeneratePress die Bodenhaftung verloren zu haben.
Die Frage, wie eine solche Infiltration überhaupt passieren kann, bleibt jedoch bestehen. Hat Wordpress oder GeneratePress keinen Bock mehr? Wordpress kann sich das wahrscheinlich nicht erlauben, aber bei GeneratePress bin ich mir mittlerweile nicht mehr sicher. Daher wird ein Wechsel unumgänglich.
Viermal ist …
Nachdem die Hacks einfach immer so weitergehen und immer offensichtlichere Fehlermeldungen hervorbringen, habe ich ein letztes Mal die Seite bereinigt und alle Einträge gespeichert. Und dann – oh wie tut das gut – Wordpress gelöscht. Ich habe mir eine schöne HTML Vorlage aus de Netz gezogen und so angepasst, dass es gut aussieht und ausreichend gestalterischen Spielraum lässt. Die Seite hat nun gar keine Datenbank und kein PHP mehr. Ich erzeuge alles in Matlab auf dem PC und lade die Dateien per FTP hoch.
So schlimm ist es gar nicht. Mein Workflow war eh schon immer so, dass ich die Texte in Word geschrieben habe und dann in den Editor von Wordpress kopiert habe. Jetzt speichere ich die Texte einfach als »Webseite, gefiltert« und Matlab setzt das dann in mein Design um. Ich muss mich an einige wenige Vorlagen halten, aber dann läuft der gesamte Vorgang automatisch. Nur noch hochladen und fertig!
Wer ist Thomas Farber?
Auf der Casinowerbung, die sich auf meiner Seite breitgemacht hat, steht er an sehr prominenter Stelle ganz oben links: Thomas Farber, Redakteur und Casino-Experte. Wenn das mal nicht seriös ist? Leider findet man keinerlei Informationen über ihn.
Das ist „Thomas Farber“ der deutsche Kasinoexperte.
Das ist „Raoul Picard“ der französische Casinoexperte.
Und das das ist „Aleksander Sawicki“ der polnische Casinoexperte.
Die Rückwärtssuche von Google findet zwar Bilder, die ähnlich sind, aber keiner davon sieht aus wie »er«, denn »er« ist ein »es«, also wahrscheinlich ein KI-Bild. Und diese kann man wirklich leicht erzeugen lassen:
Die Spur führt also ins Leere.
Ein paar Stichwörter
top-gamblers-online.com
- IP: 193.178.169.28
- Standort Amsterdam, Niederlande
GDPR-masked